Руководящие указания по аудиту систем менеджмента
Заменяет
Страница 1
Страница 2
Страница 3
Страница 4
Страница 5
Страница 6
Страница 7
Страница 8
Страница 9
Страница 10
Страница 11
Страница 12
Страница 13
Страница 14
Страница 15
Страница 16
Страница 17
Страница 18
Страница 19
Страница 20
Страница 21
Страница 22
Страница 23
Страница 24
Страница 25
Страница 26
Страница 27
Страница 28
Страница 29
Страница 30
Страница 31
Страница 32
Страница 33
Страница 34
Страница 35
Страница 36
Страница 37
Страница 38
Страница 39
Страница 40
Страница 41
Страница 42
ФЕДЕРАЛЬНОЕ АГЕНТСТВО
ПО ТЕХНИЧЕСКОМУ РЕГУЛИРОВАНИЮ И МЕТРОЛОГИИ
|
|
НАЦИОНАЛЬНЫЙ |
ГОСТ Р ИСО |

РУКОВОДЯЩИЕ УКАЗАНИЯ
ПО АУДИТУ СИСТЕМ МЕНЕДЖМЕНТА
ISO 19011:2011
Guidelines for auditing management systems
(IDT)
|
|
Москва Стандартинформ 2013 |

Предисловие
Цели и принципы стандартизации в Российской Федерации установлены Федеральным законом от 27 декабря 2002 г. № 184-ФЗ «О техническом регулировании», а правила применения национальных стандартов Российской Федерации — ГОСТ Р 1.0-2004 «Стандартизация в Российской Федерации. Основные положения»
Сведения о стандарте
1 ПОДГОТОВЛЕН Открытым акционерным обществом «Всероссийский научно-исследовательский институт сертификации» (ОАО «ВНИИС») на основе собственного аутентичного перевода на русский язык стандарта, указанного в пункте 4
2 ВНЕСЕН Управлением технического регулирования и стандартизации Федерального агентства по техническому регулированию и метрологии
3 УТВЕРЖДЕН И ВВЕДЕН В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии от 19 июля 2012 г. № 196-ст
4 Настоящий стандарт идентичен международному стандарту ИСО 19011:2011 «Руководящие указания по аудиту систем менеджмента» (ISO 19011:2011 «Guidelines for auditing management systems»)
5 ВЗАМЕН ГОСТ P ИСО 19011-2003
Информация об изменениях к настоящему стандарту публикуется в ежегодно издаваемом информационном указателе «Национальные стандарты», а текст изменений и поправок — в ежемесячно издаваемых информационных указателях «Национальные стандарты». В случае пересмотра (замены) или отмены настоящего стандарта соответствующее уведомление будет опубликовано в ежемесячно издаваемом информационном указателе «Национальные стандарты». Соответствующая информация, уведомления и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет
Содержание
|
1 Область применения. 4 2 Нормативные ссылки. 4 3 Термины и определения. 4 4 Принципы проведения аудита. 7 5 Управление программой аудита. 8 5.1 Общие положения. 8 5.2 Разработка целей программы аудита. 9 5.3 Разработка программы аудита. 10 5.4 Внедрение программы аудита. 12 5.5 Мониторинг программы аудита. 16 5.6 Анализ и улучшение программы аудита. 16 6 Проведение аудита. 16 6.1 Общие положения. 16 6.2 Организация проведения аудита. 17 6.3 Подготовка к проведению аудита на месте. 18 6.4 Проведение аудита на месте. 20 6.5 Подготовка и рассылка отчета по аудиту. 25 6.6 Завершение аудита. 26 6.7 Действия по результатам аудита. 26 7 Компетентность и оценка аудиторов. 26 7.1 Общие положения. 26 7.2 Определение компетентности аудитора для удовлетворения потребностей программы аудита. 27 7.3 Определение критериев оценки аудитора. 31 7.4 Выбор соответствующего метода оценки аудитора. 31 7.5 Проведение оценки аудитора. 32 7.6 Поддержание и повышение компетентности аудитора. 32 Приложение А (справочное) Руководящие указания и пояснительные примеры в отношении специальных знаний и навыков аудиторов в области отдельных дисциплин менеджмента. 32 Приложение В (справочное) Дополнительное руководящее указание для аудиторов по планированию и проведению аудитов. 38 Библиография. 44 |
Введение
После публикации в 2002 году первого издания настоящего стандарта появилось множество публикаций новых стандартов по системам менеджмента. В результате возникла необходимость в рассмотрении более широкой области применения для аудитов систем менеджмента, так же, как и в предоставлении соответствующих руководящих указаний, которые стали более универсальными, с тем чтобы их было можно применять для различных областей (дисциплин) менеджмента.
В 2006 году комитет ИСО по оценке соответствия (КАСКО) разработал ИСО/МЭК 17021, устанавливающий требования для сертификации систем менеджмента третьей стороной, в котором нашли отражение руководящие указания, содержащиеся в первом издании настоящего стандарта.
Второе издание ИСО/МЭК 17021, опубликованное в 2011 году, было расширено, с тем чтобы трансформировать руководящие указания, предложенные в настоящем стандарте, в требования к сертификационным аудитам для систем менеджмента. В связи с этим второе издание настоящего стандарта предоставляет руководящие указания для всех пользователей, включая организации малого и среднего бизнеса, и делает основной акцент на том, что общепринято называть «внутренними аудитами» (аудиты первой стороны) и «аудитами со стороны потребителей своих поставщиков» (аудиты второй стороны). В то время как стороны, принимающие участие в проведении сертификационных аудитов систем менеджмента, руководствуются требованиями ИСО/МЭК 17021:2011, для них могут также оказаться полезными руководящие указания, приведенные в настоящем стандарте.
Взаимосвязь между вторым изданием настоящего стандарта и ИСО/МЭК 17021:2011 приведена в таблице 1.
Таблица 1 — Область применения настоящего стандарта и его взаимосвязь с ИСО/МЭК 17021:2011
|
Внутренний аудит |
Внешний аудит |
|
|
Аудит поставщика |
Аудит третьей стороны |
|
|
Иногда называемый «аудитом первой стороны» |
Иногда называемый «аудитом второй стороны» |
В целях проверки соблюдения законодательства и аналогичных целей Для проведения сертификации (см. также требования ИСО/МЭК 17021:2011) |
Настоящий стандарт не устанавливает требований, а содержит руководящие указания по управлению программой аудита, планированию и проведению аудита системы менеджмента, а также по вопросам компетентности и оценивания аудитора и группы по аудиту.
Организации в рамках своей деятельности могут использовать несколько документированных систем менеджмента. Для того, чтобы не усложнять текст настоящего стандарта, предпочтительно употребление «система менеджмента» в единственном числе, но каждый конкретный читатель может адаптировать внедрение положений настоящего стандарта применительно к своей собственной конкретной ситуации. Это также применимо к использованию терминов «лицо» и «лица», «аудитор» и «аудиторы».
Настоящий стандарт предназначен для широкого круга потенциальных пользователей, включающих в себя аудиторов, организации, внедряющие системы менеджмента, и организации, нуждающиеся в проведении аудитов систем менеджмента согласно контрактным или другим обязательствам. При этом пользователи настоящего стандарта могут применять настоящие руководящие указания при разработке своих собственных требований, относящихся к аудиту.
Руководящие указания, содержащиеся в настоящем стандарте, могут использоваться для целей, связанных с декларированием соответствия, а также могут быть полезными для организаций, участвующих в деятельности по подготовке аудиторов или сертификации персонала.
Руководящие указания, содержащиеся в настоящем стандарте, не устанавливают жестких рамок и допускают гибкость в своем применении. Как указано в пунктах по тексту настоящего стандарта, применение настоящих руководящих указаний может различаться в зависимости от размера, уровня развития и совершенства системы менеджмента организации, от характера деятельности и сложности проверяемой организации, а также от целей и области применения проводимых аудитов.
Настоящий стандарт вводит понятие риска применительно к аудиту систем менеджмента. Применяемый здесь подход относится как к рискам, связанным с недостижением процессом аудита поставленных целей, так и к рискам, связанным с возможностью помешать осуществлению деятельности и процессов проверяемой организации из-за проведения мероприятий по аудиту. При этом не дается отдельного руководства по процессу управления рисками для организации, но признается то, что при проведении аудита организации могут сосредоточить свои усилия на наиболее важных вопросах для системы менеджмента.
Настоящим стандартом принимается подход, называемый «комплексным аудитом», при котором две или несколько систем менеджмента, охватывающие различные аспекты менеджмента, проверяются совместно. В случаях, когда эти системы интегрированы в одну систему менеджмента, принципы и процессы проведения аудита будут такими же, как и для комплексного аудита.
Раздел 3 устанавливает ключевые термины и определения, используемые в настоящем стандарте. Были предприняты все усилия для того, чтобы эти определения не вступали в противоречия с определениями, используемыми в других стандартах.
Раздел 4 описывает принципы, на которых базируется процесс аудита. Эти принципы помогают пользователю понять суть процесса аудита и важны для понимания указаний, представленных в разделах 5 — 7.
Раздел 5 содержит руководящие указания по разработке и управлению программами аудита, по постановке целей программ аудита и координации мероприятий, выполняемых при проведении аудита.
Раздел 6 содержит руководящие указания по планированию и проведению аудита системы менеджмента.
Раздел 7 содержит руководящие указания, относящиеся к компетентности и оценке аудиторов систем менеджмента и групп по аудиту.
Приложение А поясняет применение содержащихся в разделе 7 руководящих указаний для различных аспектов менеджмента.
Приложение В содержит дополнительное руководство для аудиторов по планированию и проведению аудитов.
ГОСТ Р ИСО 19011-2012
НАЦИОНАЛЬНЫЙ СТАНДАРТ РОССИЙСКОЙ ФЕДЕРАЦИИ
РУКОВОДЯЩИЕ УКАЗАНИЯ ПО АУДИТУ СИСТЕМ МЕНЕДЖМЕНТА
Guidelines for auditing management systems
Дата введения — 2013-02-01
1 Область применения
Настоящий стандарт содержит руководящие указания по аудиту систем менеджмента, включая принципы аудита, управление программами аудита и проведение аудитов системы менеджмента, а также указания по оценке компетентности лиц, участвующих в процессе аудита, включая аудиторов, группы по аудиту и лиц, отвечающих за управление программой аудита.
Настоящий стандарт предназначен для всех организаций, которым необходимо проводить внутренние или внешние аудиты систем менеджмента или управлять программой аудита.
Положения настоящего стандарта могут применяться и для других типов аудита при условии, что будет уделено особое внимание вопросам, связанным с требуемым для этих целей уровнем специальной компетентности.
2 Нормативные ссылки
В данном разделе не приведены нормативные ссылки. Он включен для сохранения идентичности нумерации разделов настоящего стандарта с другими стандартами ИСО на системы менеджмента.
3 Термины и определения
В настоящем стандарте применены следующие термины с соответствующими определениями:
3.1 аудит (audit): Систематический, независимый и документируемый процесс получения свидетельств аудита (3.3) и объективного их оценивания с целью установления степени выполнения согласованных критериев аудита (3.2).
Примечания
1 Внутренние аудиты, иногда называемые «аудитами первой стороны», проводятся самой организацией или от ее имени для анализа со стороны руководства или других внутренних целей (например, для подтверждения намеченных показателей результативности системы менеджмента или для получения информации по улучшению системы менеджмента) и могут служить основанием для декларации о соответствии. Во многих случаях, особенно в малых организациях, независимость при аудите может быть продемонстрирована отсутствием ответственности за деятельность, которая подвергается аудиту, или беспристрастностью и отсутствием конфликта интересов.
2 Внешние аудиты включают в себя аудиты, называемые «аудитами второй стороны» и «аудитами третьей стороны». Аудиты второй стороны проводят стороны, заинтересованные в деятельности организации, например, потребители или другие лица от их имени. Аудиты третьей стороны проводят внешние независимые организации, такие как регулирующие или надзорные органы или организации, проводящие регистрацию или сертификацию.
3 Аудит двух или нескольких систем менеджмента для различных аспектов (например, качество, охрана окружающей среды, охрана труда), проводимый одновременно, называют «комплексным аудитом».
4 Если две или несколько проверяющих организаций объединяют свои усилия для проведения аудита одной проверяемой организации (3.7), такой аудит называют совместным.
5 Адаптировано из ИСО 9000:2005, статья 3.9.1.
3.2 критерии аудита (audit criteria): Совокупность политик, процедур или требований, используемых в качестве эталона, в соотношении с которым сопоставляют свидетельства аудита (3.3), полученные при проведении аудита.
Примечания
1 Адаптировано из ИСО 9000:2005, статья 3.9.3.
2 В случае, если критериями аудита являются правовые требования (включая законодательные или другие обязательные требования), то в выводах (наблюдениях) аудита (3.4) часто используются термины «соответствующий» или «несоответствующий».
3.3 свидетельство аудита (audit evidence): Записи, изложение фактов или другая информация, которые связаны с критериями аудита (3.2) и могут быть проверены.
Примечание — Свидетельство аудита может быть качественным или количественным.
[ИСО 9000:2005, статья 3.9.4]
3.4 выводы (наблюдения) аудита (audit findings): Результаты оценки собранных свидетельств аудита (3.3) на соответствие критериям аудита (3.2).
Примечания
1 Выводы аудита указывают на соответствие или несоответствие.
2 Выводы аудита могут вести к идентификации возможностей для улучшения или отражению наилучших практик.
3 Если критерии аудита выбираются, исходя из правовых или других обязательных требований, то наблюдением (выводом) аудита определяется соответствие или несоответствие данным требованиям.
4 Адаптировано из ИСО 9000:2005, статья 3.9.5.
3.5 заключение по результатам аудита (audit conclusion): Выходные данные аудита (3.1) после рассмотрения целей аудита и всех выводов аудита (3.4).
Примечание — Адаптировано из ИСО 9000:2005, статья 3.9.6.
3.6 заказчик аудита (audit client): Организация или лицо, заказавшие аудит.
Примечания
1 В случае внутреннего аудита заказчиком аудита может быть проверяемая организация (3.7) или лицо, ответственное за управление программой аудита. Запросы, касающиеся проведения внешнего аудита, могут поступать из таких источников, как контролирующие органы, стороны, с которыми организация имеет контрактные отношения, или потенциальные заказчики.
2 Адаптировано из ИСО 9000:2005, статья 3.9.7.
3.7 проверяемая организация (auditee): Организация, подвергающаяся аудиту. [ИСО 9000:2005, статья 3.9.8]
3.8 аудитор (auditor): Лицо, которое проводит аудит (3.1).
3.9 группа по аудиту (audit team): Один или несколько аудиторов (3.8), проводящих аудит (3.1), при необходимости поддерживаемые техническими экспертами (3.15).
Примечания
1 Один из аудиторов в группе по аудиту, как правило, назначается руководителем группы.
2 Группа по аудиту может включать в себя аудиторов-стажеров.
[ИСО 9000:2005, статья 3.9.10]
3.10 технический эксперт (technical expert): Лицо, обладающее специальными знаниями или опытом, необходимыми группе по аудиту (3.9).
Примечания
1 Специальные знания или опыт включают в себя знания или опыт, относящиеся к организации, процессу или деятельности, подвергаемым аудиту, а также знание языка и культуры страны, в которой проводится аудит.
2 Технический эксперт не имеет полномочий аудитора (3.8) в группе по аудиту.
[ИСО 9000:2005, статья 3.9.11]
3.11 наблюдатель (observer): Лицо, сопровождающее группу по аудиту (3.9), но не проводящее аудит.
Примечания
1 Наблюдатель не входит в состав группы по аудиту (3.9) и не влияет или не вмешивается в проведение аудита (3.1).
2 Наблюдателем может быть представитель проверяемой организации (3.7), контролирующего органа или другой заинтересованной стороны, который наблюдает за проведением аудита (3.1).
3.12 сопровождающий (guide): Лицо, назначаемое проверяемой организацией (3.7) для оказания помощи и содействия группе по аудиту (3.9).
3.13 программа аудита (audit programme): Совокупность мероприятий по проведению одного или нескольких аудитов (3.1), запланированных на конкретный период времени и направленных на достижение конкретной цели.
Примечание — Адаптировано из ИСО 9000:2005, статья 3.9.3.
3.14 область аудита (audit scope): Содержание и границы аудита (статья 3.1).
Примечание — Область аудита обычно включает в себя местонахождение, организационную структуру, виды деятельности и процессы, а также охватываемый период времени.
[ИСО 9000:2005, статья 3.9.13]
3.15 план аудита (audit plan): Описание деятельности и мероприятий по проведению аудита (статья 3.1).
[ИСО 9000:2005, статья 3.9.12]
3.16 риск (risk): Воздействие неопределенности на достижение целей.
Примечание — Адаптировано из Руководства ИСО 73:2009, определение 1.1.
3.17 компетентность (competence): Способность применять знания и навыки для достижения намеченных результатов.
Примечание — Под способностью понимается соответствующее применение и проявление личных качеств во время проведения аудита.
3.18 соответствие (conformity): Выполнение требования. [ИСО 9000:2005, статья 3.6.1]
3.19 несоответствие (nonconformity): Невыполнение требования. [ИСО 9000:2005, статья 3.6.2]
3.20 система менеджмента (management system): Система для разработки политики и целей и достижения этих целей.
Примечание — Система менеджмента организации может включать в себя различные системы менеджмента, такие как система менеджмента качества, система финансового менеджмента или система экологического менеджмента.
[ИСО 9000:2005, статья 3.2.2]
4 Принципы проведения аудита
Процесс проведения аудита основан на соблюдении нескольких принципов. Эти принципы позволяют сделать аудит результативным и надежным инструментом поддержания политики руководства и управления, обеспечивая получение информации, на основе которой организация может улучшать характеристики своей деятельности. Соблюдение этих принципов является необходимым условием для предоставления объективных и достаточных заключений по результатам аудита и позволяет аудиторам, работающим независимо друг от друга, приходить к аналогичным заключениям при одних и тех же обстоятельствах.
Руководящие указания, приведенные в разделах 5 — 7, базируются на следующих шести принципах.
а) Целостность (integrity) — основа профессионализма.
Аудиторам и лицам, управляющим программой аудита, следует:
— выполнять свою работу честно, старательно и ответственно;
— соблюдать и относиться с уважением к любым применяемым законодательным требованиям;
— демонстрировать свою техническую компетентность при выполнении работы;
— выполнять свою работу беспристрастно, оставаться честными и непредвзятыми во всех своих действиях;
— быть осмотрительными и не поддаваться каким-либо влияниям, которые могут оказывать на их суждения или выводы другие заинтересованные стороны.
b) Беспристрастность (fair presentation) — обязательство предоставлять правдивые и точные отчеты.
В выводах (наблюдениях) аудитов, заключениях по результатам аудита и отчетах следует отражать деятельность по аудиту правдиво и точно. Неразрешенные проблемы и разногласия между группой по аудиту и проверяемой организацией следует отражать в отчетах. Обмен информацией должен быть правдивым, точным, объективным, своевременным, понятным и полным.
c) Профессиональная осмотрительность (due professional care) — прилежание и умение принимать правильные решения при проведении аудита.
Профессиональная осмотрительность аудиторов соответствует важности выполняемого задания и доверительности со стороны заказчика аудита и других заинтересованных сторон. Важным фактором при выполнении аудиторами своей работы с профессиональной осмотрительностью является способность принимать обоснованные решения в любых ситуациях в ходе выполнения аудита.
d) Конфиденциальность (confidentiality) — сохранность информации.
Аудиторы должны проявлять осмотрительность при использовании и обеспечении защиты и сохранности информации, полученной ими при проведении аудита. Информация, полученная при проведении аудита, не должна использоваться ненадлежащим образом для получения личной выгоды аудитором или заказчиком аудита или способом, наносящим ущерб законным интересам проверяемой организации. Соблюдение этого принципа включает в себя надлежащее обращение с конфиденциальной или классифицированной информацией.
e) Независимость (independence) — основа беспристрастности и объективности заключений по результатам аудита.
Аудиторы должны быть независимыми от проверяемой деятельности во всех случаях, когда это осуществимо, и всегда выполнять свою работу таким образом, чтобы быть свободными от предубеждений и конфликта интересов. При проведении внутренних аудитов аудиторы должны быть независимыми от руководителей подразделений и направлений деятельности, которые они проверяют. Аудиторы должны сохранять объективное мнение в течение всего процесса аудита для обеспечения того, чтобы выводы и заключения аудита основывались только на свидетельствах аудита.
Для малых организаций может оказаться невозможным обеспечение независимости внутренних аудиторов от проверяемой ими деятельности, однако следует предпринять все возможные усилия для исключения какой бы то ни было заинтересованности и обеспечения объективного рассмотрения проверяемой деятельности.
f) Подход, основанный на свидетельстве (evidence-based approach), — разумная основа для достижения надежных и воспроизводимых заключений аудита в процессе систематического аудита.
Свидетельство аудита должно быть проверяемым. Оно основано на выборках имеющейся информации, поскольку аудит осуществляется в ограниченный период времени и с ограниченными ресурсами. Соответствующее использование выборок тесно связано с доверием, с которым относятся к заключениям по результатам аудита.
5 Управление программой аудита 5.1 Общие положения
Организации, которой требуется проводить аудиты, следует подготовить программу аудита, позволяющую определять результативность системы менеджмента данной организации. Программа аудита может включать в себя аудиты, охватывающие один или несколько стандартов по системам менеджмента, проводимые по отдельности или в каком-либо сочетании.
Высшее руководство должно обеспечить, чтобы цели программы аудита были установлены, и назначить одно или несколько компетентных лиц, ответственных за управление программой аудита. Объем и содержание программы аудита должны зависеть от размера и характера деятельности проверяемой организации, а также от специфики, сложности и степени зрелости системы менеджмента, подлежащей аудиту. Основное внимание следует уделить адекватному распределению ресурсов программы аудита для проведения аудита наиболее важных элементов системы менеджмента. Они могут включать в себя ключевые характеристики качества продукции, опасности, связанные с охраной здоровья и техникой безопасности, или важные экологические аспекты и управление ими.
Примечание — Данный подход широко известен как проведение аудитов на основе рисков. Настоящий стандарт не дает дальнейших руководящих указаний по проведению аудитов на основе рисков.
Программа аудита должна включать в себя информацию и ресурсы, необходимые для организации аудитов и их результативного и эффективного проведения в установленные временные сроки, а также может включать в себя следующее:
— цели для программы аудита и отдельных аудитов;
— объем/количество/типы/места проведения и график проведения аудитов;
— процедуры программы аудита;
— критерии аудита;
— методы аудита;
— формирование группы (групп) по аудиту;
— необходимые ресурсы, включая расходы на командировки и размещение аудиторов;
— процессы, связанные с соблюдением конфиденциальности, обеспечением защиты информации и другие подобные вопросы.
Необходимо осуществлять мониторинг и измерения, связанные с внедрением программы аудита, для обеспечения достижения поставленных целей. Для того чтобы идентифицировать возможные улучшения, программу аудита следует анализировать.
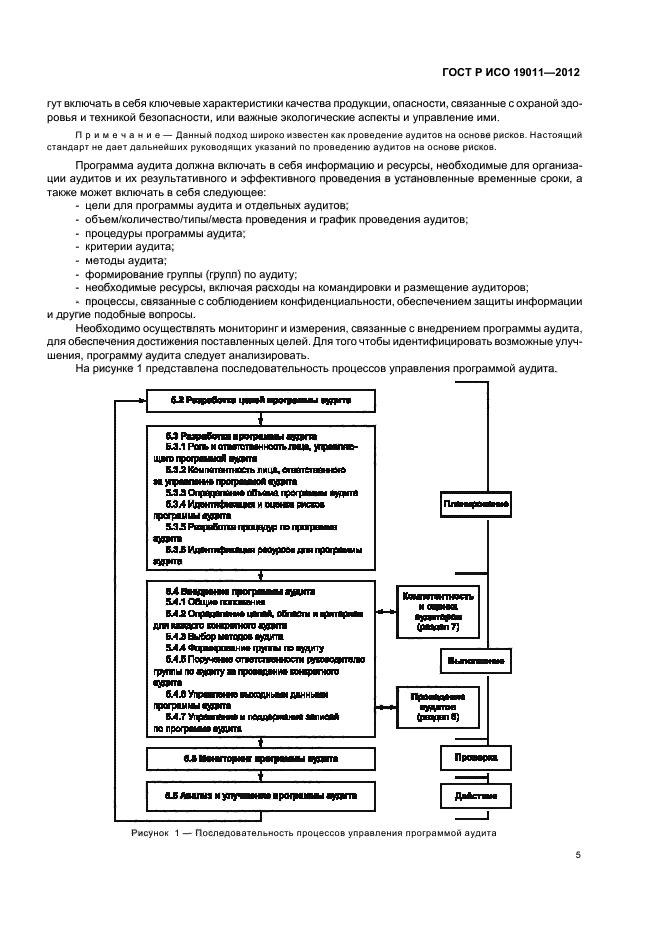
На рисунке 1 представлена последовательность процессов управления программой аудита.

Рисунок 1 — Последовательность процессов управления программой аудита
Примечания
1 Рисунок 1 также показывает применение цикла PDCA (планирование — выполнение — проверка — действие) в настоящем стандарте.
2 Нумерация разделов/подразделов приводится в соответствии с разделами/подразделами настоящего стандарта.
5.2 Разработка целей программы аудита
Высшему руководству следует обеспечить разработку целей программы аудита, для того чтобы руководить планированием и проведением аудитов, ему также следует обеспечить результативное внедрение программы аудита. Цели программы аудита должны согласовываться и содействовать реализации политики и целей системы менеджмента.
Цели могут быть основаны на рассмотрении следующего:
a) приоритетов руководства;
b) коммерческих и/или деловых намерений;
c) характеристик процессов, продуктов и проектов, а также любых изменений к ним;
d) требований системы (систем) менеджмента;
e) правовых и других требований, которые организация принимает на себя;
f) необходимости в оценке поставщиков;
g) потребностей и ожиданий заинтересованных сторон (включая потребителей);
h) показателей и характеристик деятельности проверяемой организации, что отражается в случаях возникновения нарушений, дефектов, инцидентов или жалоб потребителей;
i) рисков для проверяемой организации;
j) результатов предыдущих аудитов;
k) уровня достигнутого развития системы менеджмента.
Примеры целей программы аудита могут включать в себя следующее:
— содействие улучшению системы менеджмента и ее характеристик;
— выполнение внешних требований, например сертификации, на соответствие требованиям стандарта системы менеджмента;
— проверку соответствия контрактным требованиям;
— получение или поддержание уверенности в возможностях поставщика;
— оценку совместимости и согласованности целей системы менеджмента с политикой системы менеджмента и общими бизнес-целями организации.
5.3 Разработка программы аудита
5.3.1 Роль и ответственность лица, управляющего программой аудита
Лицу, управляющему программой аудита, следует:
— установить объем программы аудита;
— определить и оценить риски, связанные с программой аудита;
— определить обязанности по аудиту;
— определить процедуры программы аудита;
— определить необходимые ресурсы;
— обеспечить внедрение программы аудита, включающее в себя определение целей аудита, области и критериев отдельных аудитов, определение методов аудита и формирование группы аудиторов;
— обеспечить управление и сохранность соответствующих записей по программе аудита;
— осуществлять мониторинг, анализ и улучшение программы аудита.
Лицу, на которое возложена ответственность за управление программой аудита, необходимо информировать высшее руководство о содержании и состоянии программы аудита и, при необходимости, получать его одобрение.
5.3.2 Компетентность лица, ответственного за управление программой аудита
Лицо, ответственное за управление программой аудита, должно быть достаточно компетентным для эффективного и результативного управления программой аудита и связанными с ней рисками, а также иметь следующие знания и навыки:
— принципов, процедур, методов и технических средств проведения аудита;
— документов системы менеджмента и других необходимых для работы документов;
— продукции и процессов организации;
— применяемых законодательных и других требований, относящихся к деятельности и/или продукции организации, подлежащей аудиту;
— потребителей, поставщиков и других заинтересованных сторон проверяемой организации, где это применимо.
Необходимо, чтобы лицо, ответственное за управление программой аудита, участвовало в мероприятиях по постоянному повышению своего профессионального уровня для того, чтобы поддерживать на должном уровне свои знания и навыки, необходимые для управления программой аудита.
5.3.3 Определение объема программы аудита
Лицу, ответственному за управление программой аудита, следует определить объем программы аудита, который может различаться в зависимости от размера и характера деятельности проверяемой организации, а также от характера, функциональных особенностей, сложности и уровня развития проверяемой системы менеджмента и тех ее элементов, которым придается наиболее важное значение.
Примечание — В отдельных случаях в зависимости от структуры и видов деятельности проверяемой организации программа аудита может состоять только из одного аудита (например, деятельность в рамках небольшого проекта).
Другие факторы, влияющие на объем программы аудита, включают в себя следующее:
— конкретную цель, область применения, продолжительность каждого аудита и общее количество планируемых аудитов, включая там, где это возможно, мероприятия по исполнению решений аудитов;
— количество, важность, сложность, степень сходства видов осуществляемой деятельности и местоположение подразделений, осуществляющих деятельность, подлежащую аудиту;
— факторы, влияющие на эффективность системы менеджмента;
— применимые критерии аудита, такие как запланированные мероприятия для соответствующих стандартов по системам менеджмента, законодательные, контрактные и другие требования, которые организация обязана выполнять;
— заключения по результатам предыдущих внутренних или внешних аудитов;
— результаты предыдущего анализа программы аудита;
— вопросы, связанные с языком, культурной и социальной средой;
— мнения и озабоченность заинтересованных сторон, например, жалобы потребителей или несоответствие законодательным требованиям;
— существенные изменения в проверяемой организации или ее деятельности;
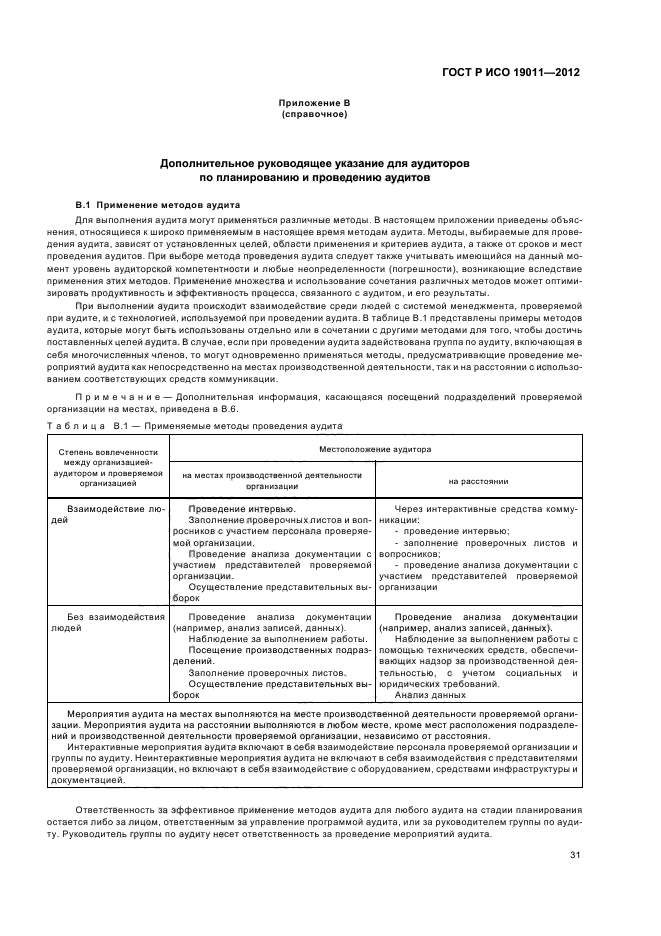
— наличие информации и приемов ее передачи для обеспечения мероприятий по проведению аудита, в частности использование методов аудита на расстоянии от проверяемого объекта (см. В.1 приложения В);
— возникновение событий внутреннего и внешнего характеров, таких как дефекты продукции, утечки секретной информации, инциденты, связанные с охраной здоровья и техникой безопасности, действия преступного характера или инциденты в области экологии.
5.3.4 Идентификация и оценка рисков программы аудита
Существуют различные риски, связанные с разработкой, внедрением, мониторингом и анализом программы аудита, что может оказывать влияние на цели программы аудита. Лицу, ответственному за управление программой аудита, следует рассматривать эти риски при разработке программы аудита. Риски могут быть связаны с:
— планированием, например, ошибкой, связанной с постановкой соответствующих целей аудита и определением объема программы аудита;
— ресурсами, например выделение недостаточного периода времени для разработки программы аудита или проведения аудита;
— формированием группы по аудиту, например недостаточной совокупной компетентностью группы для эффективного проведения аудита;
— внедрением, например, неэффективным доведением и получением информации по программе аудита;
— записями и их управлением, например проблемами с обеспечением необходимой защиты записей аудита, чтобы демонстрировать эффективность программы аудита;
— мониторингом, анализом, улучшением программы аудита, например неэффективным мониторингом результатов программы аудита.
5.3.5 Разработка процедур по программе аудита
Лицу, ответственному за управление программой аудита, следует разработать одну или несколько процедур, включающих в себя, где это применимо, следующее:
— планирование и составление графиков аудитов с